
Como a sua organização valida a legitimidade de um usuário quando credenciais válidas podem ser capturadas por páginas clonadas ou concedidas sob manipulação psicológica?
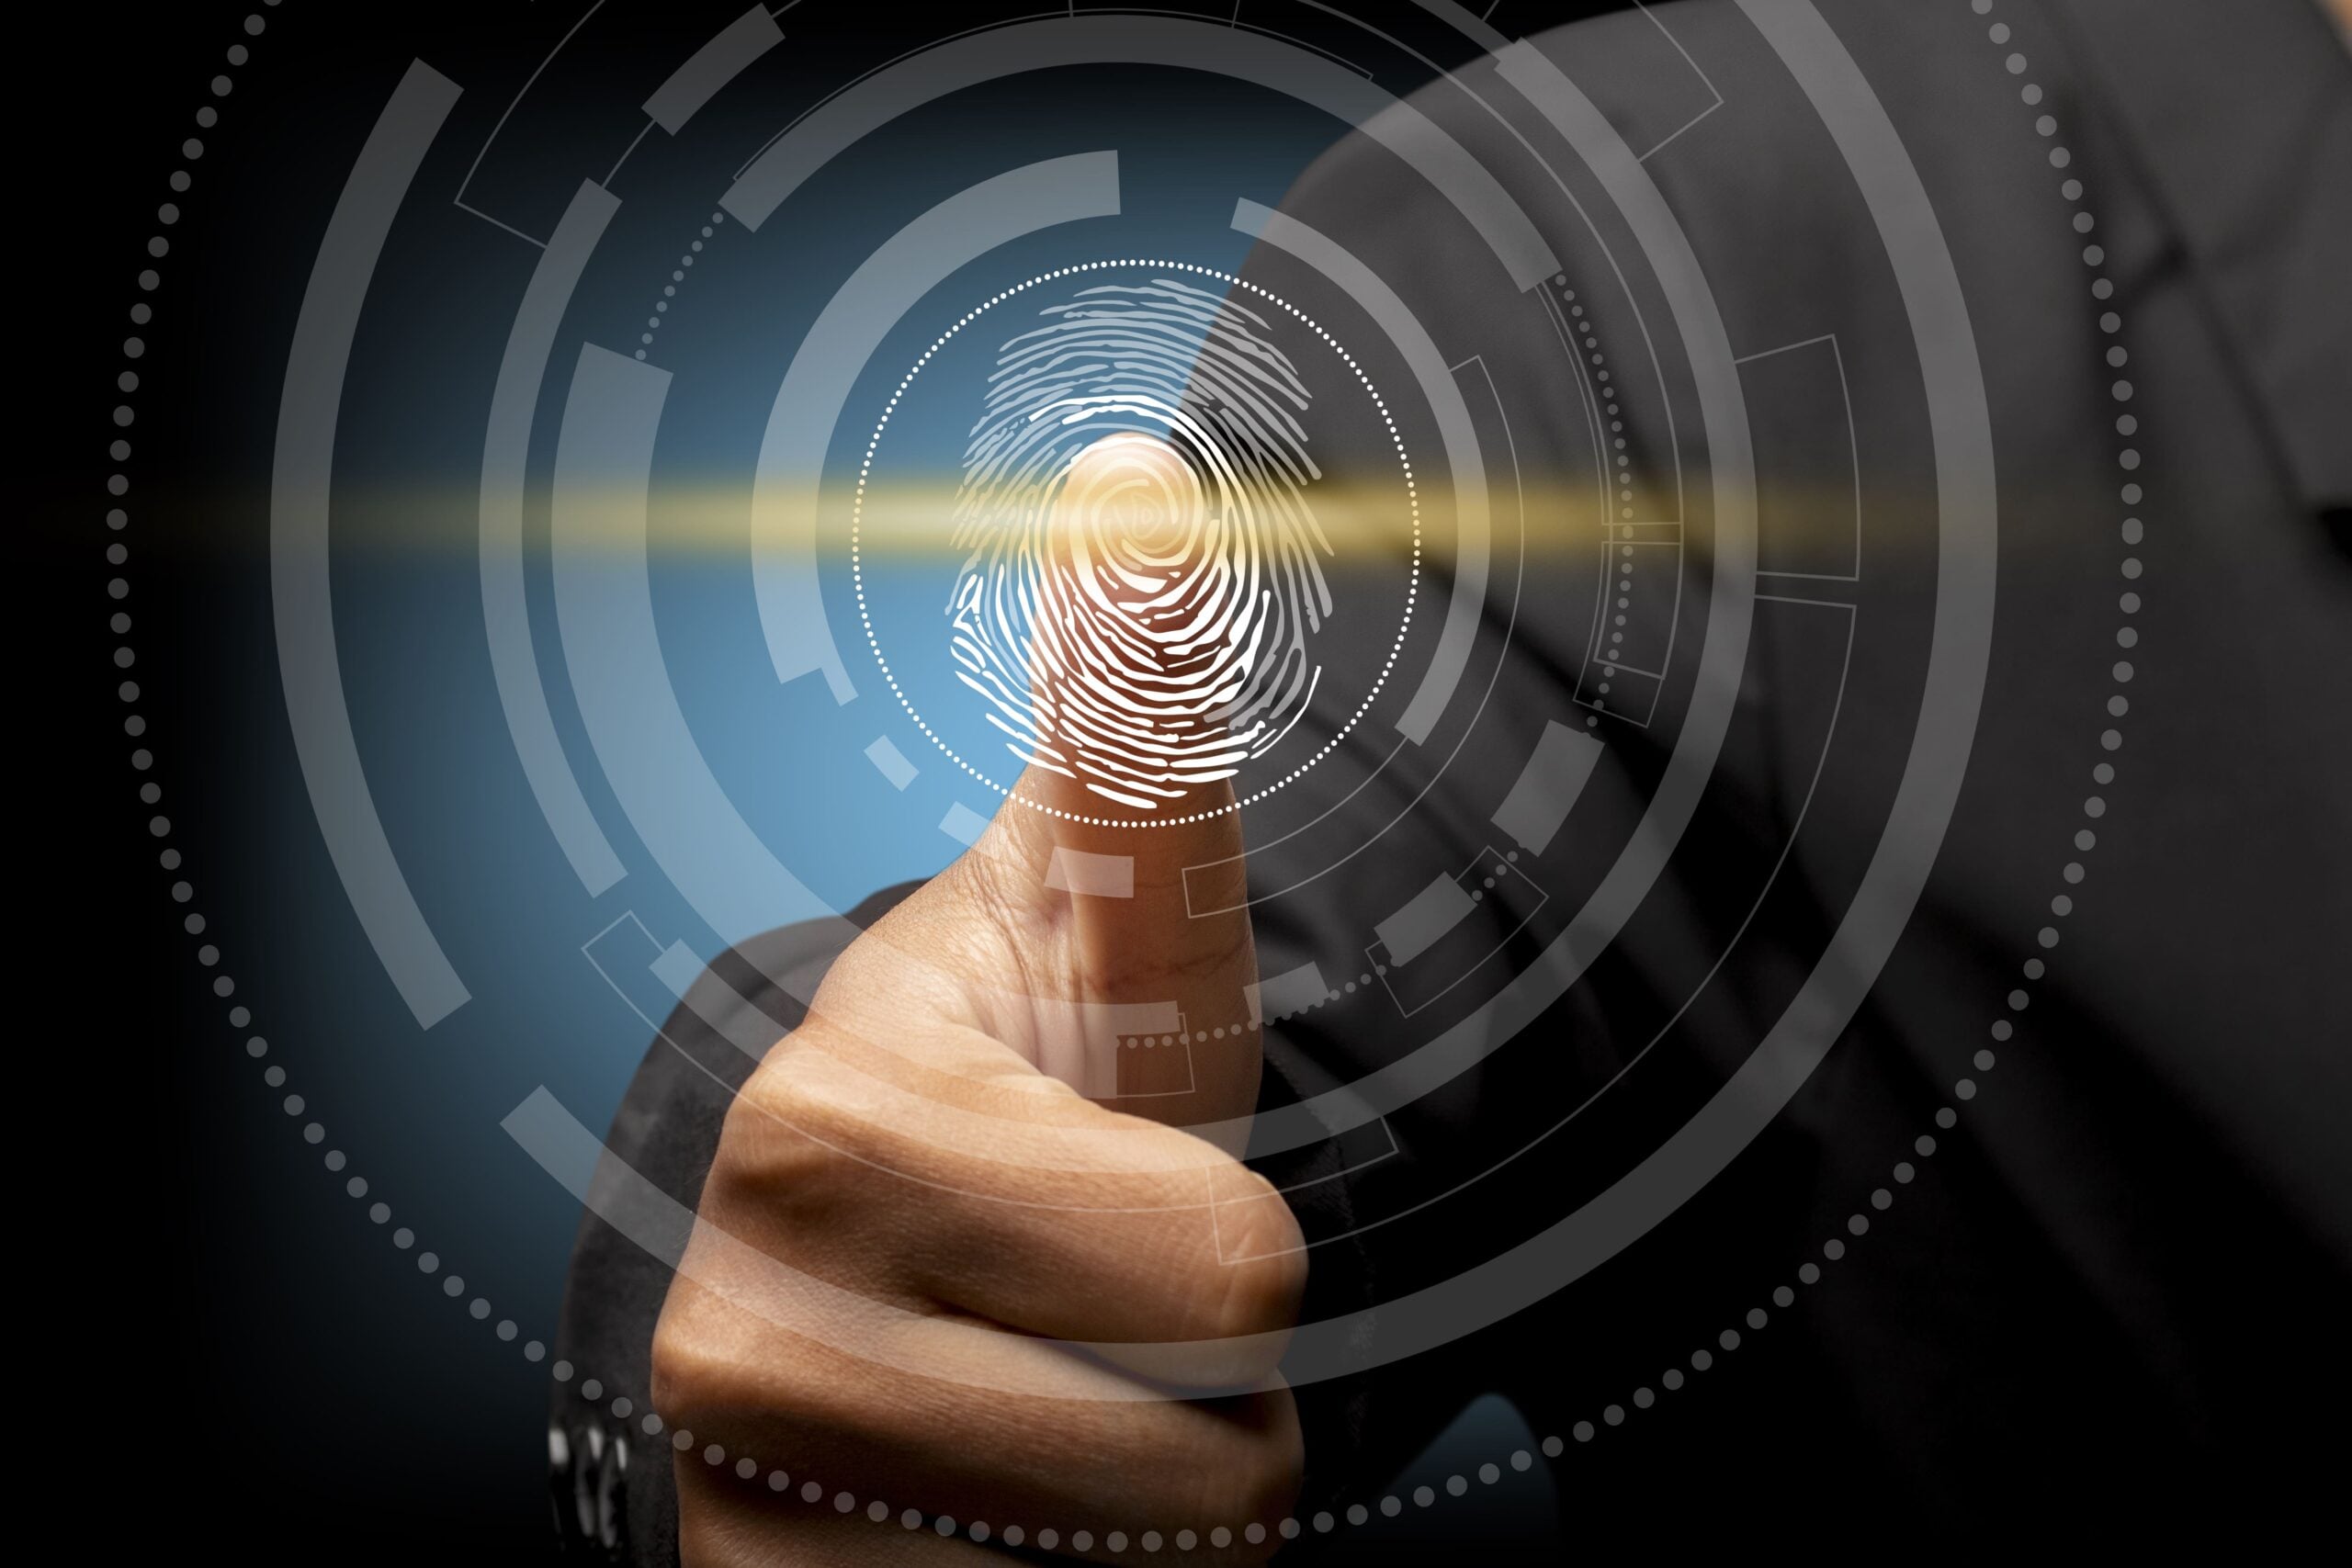
A integração de recursos de IAM com biometria utiliza características físicas ou comportamentais para apoiar a etapa de autenticação, validando a identidade do solicitante antes que as políticas de controle e autorização definam suas permissões no ambiente corporativo.
Em vez de apoiar a verificação exclusivamente em senhas tradicionais, essa abordagem permite estruturar mecanismos substancialmente mais resistentes a ataques modernos de engenharia social.
A necessidade dessa evolução acompanha uma transformação profunda no comportamento das ameaças digitais.
Ferramentas de inteligência artificial automatizam campanhas direcionadas de spear phishing, reproduzem padrões de comunicação institucional com alto grau de fidelidade e exploram vetores de persuasão em escala.
Procedimentos de integração de novos usuários, recuperação de contas e verificação cotidiana tornam-se alvos críticos quando fraudadores utilizam vídeos sintéticos e clonagem de voz para enganar operadores e obter acesso legítimo sem a necessidade de quebrar credenciais por força bruta.
Nesse cenário, o invasor raramente precisa violar uma criptografia complexa. Convencer um colaborador legítimo a aprovar uma solicitação em contexto aparentemente confiável tornou-se suficiente (e mais barato) para comprometer perímetros corporativos inteiros.
Essa realidade explica por que diferentes métodos de autenticação oferecem níveis distintos de proteção, inclusive em arquiteturas de Autenticação Multifator (MFA).
Enquanto notificações simples de aprovação (push) sofrem com ataques de fadiga (MFA Fatigue) e códigos temporários (SMS ou OTP) podem ser interceptados em páginas de phishing reverso (Adversary-in-the-Middle), autenticadores modernos baseados em padrões abertos – como FIDO2 e WebAuthn – vinculam criptograficamente a credencial ao domínio legítimo do serviço (verifier name binding), assegurando resistência nativa a interceptações.
Além disso, validar quem é o usuário apenas no instante inicial do login não oferece garantias suficientes para infraestruturas distribuídas entre nuvem, dispositivos móveis e acessos remotos.
Ao combinar biometria física ou comportamental com análise de contexto e avaliação contínua de risco ao longo da sessão, o IAM mitiga a dependência de senhas estáticas e fortalece a postura corporativa em modelos de Segurança Zero Trust.
Ao longo deste artigo, você entenderá como funcionam os modelos de autenticação passwordless, qual o papel da biometria comportamental na estratégia Zero Trust, quais cuidados precisam ser considerados em relação à LGPD e por que a identidade digital se consolidou como uma das principais camadas de defesa da segurança moderna.
| Se você deseja aprofundar os fundamentos da Gestão de Identidade e Acesso, vale conferir também o conteúdo da ESR: Gestão de Identidade e de Acesso (IAM): saiba se você realmente entende esse conceito! |
Como a gestão de identidade e acesso evolui?
Políticas rígidas de complexidade de caracteres e trocas periódicas obrigatórias por calendário representaram, durante anos, a resposta padrão das organizações para tentar reduzir riscos de invasão. O cenário contemporâneo de ameaças, contudo, demandou revisões metodológicas profundas.
Diretrizes técnicas de referência internacional, como a publicação especial NIST SP 800-63B – adotada como parâmetro de boas práticas por equipes de engenharia, sem caráter de imposição legal no Brasil -, recomendam expressamente não forçar a troca arbitrária de senhas por tempo.
A exigência de renovações frequentes induz o usuário à fadiga cognitiva e à criação de variações previsíveis e mais fracas da mesma senha, devendo a alteração ser exigida apenas mediante evidências concretas de comprometimento.
Além disso, grande parte das invasões corporativas não depende da quebra matemática de hashes.
O foco do cibercrime migrou para a persuasão comportamental, abusos de engenharia social assistidos por IA e indução de acessos legítimos.
Diante dessa realidade, a gestão de identidade e acesso não foi substituída por uma “nova disciplina”, mas evoluiu para incorporar camadas adaptativas: análise contextual contínua, avaliação dinâmica de risco ao longo da sessão e mecanismos de autenticação resistentes a interceptações.
1. Autenticação passwordless e a redução da dependência de senhas
A expansão da autenticação passwordless (sem senha) visa eliminar a superfície de ataque mais visada pelo cibercrime: o tráfego e o armazenamento de credenciais compartilhadas suscetíveis a vazamentos, repetição de senhas e phishing.
No entanto, eliminar a digitação da senha não assegura automaticamente resistência a phishing.
Essa blindagem decorre de padrões abertos como FIDO2 e WebAuthn, cuja criptografia assimétrica baseada em par de chaves pública e privada vincula o processo de autenticação ao domínio legítimo do serviço (origin binding), impedindo que credenciais sejam capturadas por páginas falsas ou proxies reversos.
As passkeys utilizam esse modelo criptográfico e operam sob duas dinâmicas distintas de custódia:
- Presas ao dispositivo (device-bound): as chaves privadas permanecem isoladas no hardware seguro local (como chips TPM ou Secure Enclave), impossibilitando sua exportação ou clonagem para outros equipamentos e garantindo o mais alto nível de segurança;
- Sincronizadas (synced passkeys): as chaves são criptografadas de ponta a ponta e sincronizadas entre dispositivos do mesmo usuário por provedores de nuvem, priorizando a usabilidade e a recuperação simplificada de acessos.
É fundamental notar que a passkey não é uma modalidade de biometria. A validação biométrica (ou a digitação de um PIN de desbloqueio) funciona estritamente no dispositivo local como um fator de ativação para liberar o uso da chave privada. Esse dado biométrico jamais é transmitido para o servidor ou para a aplicação.
Para que a implementação seja reconhecida tecnicamente como Autenticação Multifator (MFA), o sistema precisa exigir e validar formalmente dois fatores distintos: a posse do dispositivo criptográfico (“algo que você tem”) associada à ativação local por biometria (“algo que você é”) ou PIN/senha (“algo que você sabe”).
2. IAM com biometria, indicadores de risco e avaliação de sessão
O IAM pode incorporar a biometria em duas frentes distintas – como fator de autenticação física e como componente complementar de monitoramento.
Para a engenharia de segurança e normativas técnicas como o NIST SP 800-63B, a biometria isolada não constitui um autenticador completo, pois não representa um segredo criptográfico nem garante presunção absoluta de posse. Ela atua como fator legítimo de autenticação quando vinculada a um autenticador físico em processos multifator.
Já a chamada biometria comportamental atua como sinal complementar de telemetria e análise de risco, não devendo ser confundida com um fator de autenticação formal nem com variáveis puramente de ambiente.
Nesse ecossistema, distinguem-se duas naturezas de dados:
- Sinais biométricos comportamentais: padrões motores únicos do indivíduo, como ritmo de digitação nas teclas, dinâmica de aceleração e cliques do mouse, e pressão do toque sobre a tela;
- Indicadores contextuais de ambiente: metadados de rede e dispositivo que não derivam de características humanas, como endereço IP, geolocalização, versão do sistema operacional e compatibilidade de navegadores.
Ao avaliar esses dados de forma contínua durante a sessão, a solução de governança pode auxiliar na detecção precoce de anomalias, indicando suspeitas de movimentação atípica ou comprometimento de permissões.
Entretanto, essa abordagem exige calibração rigorosa de regras: a equipe técnica precisa acompanhar de perto as taxas de falsos alertas e bloqueios indevidos, sob o risco de degradar a experiência do colaborador legítimo e gerar atrito operacional severo para os times de suporte.
Como o controle de acesso se conecta ao Zero Trust?
Diferente de um senso comum recorrente, a arquitetura Zero Trust (conforme descrita na norma NIST SP 800-207) não depende de biometria para ser implementada.
A biometria é um dos múltiplos elementos que podem compor a estratégia de verificação de identidade, mas o núcleo do modelo reside no princípio de que nenhuma conexão, dispositivo ou solicitação de acesso deve ser considerada implicitamente confiável, esteja ela dentro ou fora da rede corporativa.
A premissa da verificação contínua no Zero Trust não implica solicitar leituras faciais ou digitais repetitivas a cada clique ou transação do colaborador. Em vez de atrito contínuo, as soluções avaliam sinais de risco em segundo plano.
Quando o mecanismo detecta uma alteração sensível de contexto – como uma transição abrupta de endereço IP ou uma tentativa de conexão a um banco de dados restrito fora do horário operacional -, a política de risco decide de forma proporcional se deve:
- Exigir uma reautenticação pontual do usuário por meio de um método seguro.
- Restringir temporariamente os privilégios daquela sessão para ações de baixo impacto.
- Revogar imediatamente o token de acesso e encerrar a sessão ativa.
Ao estruturar essas políticas de forma coordenada, a organização mitiga a movimentação lateral na rede corporativa e protege dados sensíveis sem sobrecarregar desnecessariamente o fluxo diário de trabalho.
Como alinhar IAM com biometria às exigências da LGPD?
O alinhamento entre a integração de IAM com biometria e a Lei Geral de Proteção de Dados (LGPD – Lei nº 13.709/2018) depende da fundamentação do tratamento no regime específico de dados pessoais sensíveis, uma vez que a informação biométrica está associada a uma pessoa natural identificada ou identificável.
No contexto corporativo de segurança da informação, a hipótese legal que habitualmente sustenta a autenticação biométrica é o artigo 11, inciso II, alínea g da LGPD: garantia de prevenção à fraude e à segurança do titular nos processos de identificação e autenticação de cadastro em sistemas eletrônicos.
Para a incidência legítima dessa base, o tratamento deve ser indispensável à finalidade pretendida, resguardados os direitos previstos no artigo 9º da lei, e desde que não prevaleçam os direitos e as liberdades fundamentais do titular que exijam a sua proteção.
É imperativo observar duas distinções regulatórias críticas:
- Inaplicabilidade do legítimo interesse – as bases de legítimo interesse previstas no artigo 7º aplicam-se exclusivamente a dados pessoais comuns. Dados sensíveis não podem ser tratados sob legítimo interesse.
- Critérios rígidos para consentimento – caso a organização opte pela via do consentimento (art. 11, I), a manifestação do titular deve ser livre, informada, inequívoca, específica e destacada. No âmbito das relações de trabalho, a assimetria de poder entre empregador e empregado fragiliza a presunção de liberdade do consentimento, demandando a avaliação mandatória de alternativas de autenticação menos invasivas.
Adicionalmente, a elaboração do Relatório de Impacto à Proteção de Dados Pessoais (RIPD) não decorre como obrigação automática para todo e qualquer uso de biometria, mas fundamenta-se na gestão de riscos da operação – em especial quando envolver monitoramento em larga escala ou decisões automatizadas -, cabendo lembrar que a Autoridade Nacional de Proteção de Dados (ANPD) detém competência para determinar sua apresentação com base no artigo 38 da lei.
Comparação local vs. centralizada e a natureza dos templates biométricos
Soluções biométricas podem adotar comparação local ou centralizada. Essa definição não decorre de preferências operacionais genéricas, mas de uma escolha de arquitetura pautada pela necessidade, riscos envolvidos, finalidade do acesso e controles implementados, com o objetivo de evitar a concentração excessiva de dados sensíveis.
| Comparação centralizada | Comparação local (recomendada) |
| Templates em servidorRisco de vazamento massivo Tráfego contínuo em redeSuperfície de ataque ampla | Templates confinados no endpointProcessamento isolado em hardware seguroLiberação local de chaves de autenticação Menor superfície de exposição de PII |
Sistemas biométricos podem utilizar templates biométricos, que são representações matemáticas extraídas de amostras físicas (como minúcias de impressões digitais ou mapas geométricos da face). Nesse contexto, é fundamental estabelecer que o template biométrico:
- Não é uma chave criptográfica – ele serve como parâmetro probabilístico de comparação de padrões, não como segredo determinístico;
- Não torna o dado anônimo – a conversão de uma imagem em representação matemática não descaracteriza o vínculo com a pessoa natural, permanecendo integralmente sob o regime de dados pessoais sensíveis da LGPD;
- Exige proteção robusta – deve ser cifrado em repouso e protegido de extração ou reconstrução de amostra.
Priorizar a verificação biométrica local pode reduzir a exposição a vazamentos de bases centralizadas.
O armazenamento e o fluxo de processamento variam conforme o ecossistema: no Windows Hello, por exemplo, os templates ficam guardados localmente em bases criptografadas do sistema operacional; já no Windows Hello for Business, o chip Trusted Platform Module (TPM), quando disponível, atua para proteger e isolar as chaves de autenticação, liberando seu uso somente após a correspondência do template local.
O cuidado é ainda maior porque, diferentemente de uma senha ou token vazado, que pode ser revogado e substituído em segundos, uma característica biométrica violada não pode ser reemitida ou alterada.
Biometria comportamental e o regime de dados pessoais sensíveis
Na biometria comportamental, a análise de padrões de digitação, dinâmica de cursor e interações de tela é frequentemente associada à minimização de dados sob o argumento de que a ferramenta não registra fotos nem impressões digitais.
Essa leitura, contudo, carece de respaldo legal: a ausência de nome de registro ou de imagem fotográfica não afasta a incidência da LGPD.
Quando perfis estatísticos de interação permitem identificar ou individualizar uma pessoa natural de forma determinística ou probabilística, o tratamento permanece submetido ao regime protetivo da legislação.
Se essas inferências e métricas contínuas são utilizadas especificamente para autenticar ou reconhecer um indivíduo com base em suas características comportamentais intrínsecas, aplica-se o regime legal de dados sensíveis.
Ademais, conforme estabelece o artigo 20 da LGPD, o titular tem o direito de solicitar a revisão de decisões tomadas unicamente com base no tratamento automatizado de dados pessoais que afetem seus interesses.
Se um algoritmo de biometria comportamental identificar uma anomalia estatística de ritmo e disparar o bloqueio compulsório de um colaborador legítimo em sua estação de trabalho, a política de governança deve prever mecanismos humanos para a contestação e o desbloqueio assistido desse acesso.
Boas práticas para a implementação de biometria corporativa com menor risco
A estruturação de projetos de autenticação sem senha e IAM integrado à biometria exige convergência entre arquitetura técnica, diretrizes do NIST SP 800-63B e conformidade jurídica.
Entre as práticas mais recomendadas para ambientes corporativos, destacam-se:
- Arquitetura de armazenamento e privacidade – priorizar a verificação e o armazenamento de templates criptografados localmente no dispositivo do usuário, evitando a criação de repositórios centrais de amostras completas.
- Higienização de logs de auditoria – proibir terminantemente o registro de amostras brutas ou templates biométricos em logs de eventos, arquivos de telemetria ou trilhas de SIEM.
- Mecanismos alternativos de contingência – Disponibilizar obrigatoriamente métodos de autenticação não biométricos (como autenticadores criptográficos por PIN/hardware) seguros e acessíveis, tanto para contornar falhas técnicas de leitura quanto para atender colaboradores com limitações físicas ou dermatológicas.
- Validação do ciclo de vida da identidade: proteger com rigor as etapas de cadastro inicial (enrollment), substituição ou perda de dispositivos corporativos, procedimentos de recuperação de conta e rotinas de revogação imediata de credenciais.
- Homologação e testes contínuos de sensores: avaliar periodicamente as taxas de falso casamento (False Match Rate – FMR) e falsa rejeição (False Non-Match Rate – FNMR), considerando variações demográficas de desempenho e tratando a detecção de ataques de apresentação (PAD / liveness) e injeção de amostra como processos contínuos de teste, e não como garantias estáticas definitivas.
- Fluxos de contestação contra bloqueios automatizados: estruturar regras de revisão operacional para bloqueios disparados unicamente por telemetria comportamental, garantindo o cumprimento do artigo 20 da LGPD.
- Governança de contas não humanas: assegurar que os mecanismos biométricos restrinjam-se estritamente a identidades humanas, aplicando controles dedicados de segregação de credenciais para contas de serviço, scripts e automações.
- Gestão de riscos e conformidade documental: documentar finalidades explícitas, prazos de retenção, protocolos de descarte seguro, formalização de RIPD quando o risco justificar e homologação de responsabilidades no Acordo de Nível de Serviço (SLA) e segurança dos fornecedores de IAM.
Também existe um componente operacional importante relacionado com a conscientização interna.
Ataques associados à identidade digital continuam explorando a engenharia social, o comportamento humano e o uso inadequado de credenciais legítimas.
Por isso, a maturidade em Segurança Zero Trust depende não apenas de tecnologia, mas também de capacitação contínua das equipes responsáveis por administrar acessos corporativos.
De acordo com esse cenário, o IAM com biometria se consolida como uma camada adicional de proteção para ambientes altamente distribuídos, aplicações críticas e operações conectadas entre nuvem, dispositivos móveis e acessos remotos.
| 💡Você também pode gostar – Segurança da Informação: quais são os fundamentos que realmente importam? |
O futuro da autenticação corporativa passa pela especialização técnica
Com a adoção de modelos como IAM com biometria, autenticação contínua e Segurança Zero Trust, equipes de tecnologia lidam hoje com desafios que vão além da implementação operacional das ferramentas.
Profissionais capazes de interpretar risco, definir políticas de acesso coerentes, estruturar governança de identidade e tomar decisões alinhadas à realidade regulatória e operacional das empresas tendem a ocupar um espaço cada vez mais estratégico dentro das operações de TI.
Além disso, equipes de infraestrutura, segurança, redes, cloud, compliance e administração de acessos corporativos convivem diariamente com responsabilidades ligadas a controle de privilégios, proteção de credenciais, monitoramento de sessões e tratamento adequado de dados sensíveis.
Por isso, investir em capacitação se tornou parte importante da maturidade de segurança das organizações.
Como preparar equipes de TI para os novos desafios de identidade digital
Para profissionais e times de TI que desejam aprofundar conhecimentos sobre governança, proteção de acessos, gestão de riscos e segurança da informação, a ESR oferece o curso Gestão de Riscos de Segurança da Informação e Privacidade (SRC-003).
A formação aborda conceitos relacionados com proteção corporativa, análise de riscos, privacidade, governança e estratégias alinhadas aos desafios atuais da cibersegurança.
Perguntas frequentes sobre IAM com biometria
- O que é IAM com biometria?
IAM com biometria é um modelo de gestão de identidade e acesso que utiliza características físicas ou comportamentais do usuário para validar sua identidade nos ambientes corporativos.
- O que é biometria comportamental?
Biometria comportamental utiliza padrões como ritmo de digitação, movimentação do mouse e comportamento de navegação para identificar usuários legítimos durante toda a sessão.
- O MFA tradicional ainda é seguro?
O MFA continua importante, mas ataques como phishing avançado e MFA Fatigue mostraram limitações importantes quando a autenticação depende exclusivamente da aprovação humana.
- O que é autenticação passwordless?
Autenticação passwordless é um modelo de acesso que elimina o uso tradicional de senhas, utilizando passkeys, biometria, dispositivos confiáveis e chaves criptográficas.
- IAM com biometria está alinhado à LGPD?
Pode estar, desde que o tratamento tenha base legal adequada, finalidade definida, coleta necessária, medidas de segurança
Quero conhecer as Trilhas de TI da ESR
___________________________________
Referências bibliográficas
- NIST SP 800-63B-4, autenticação e gestão de autenticadores: https://pages.nist.gov/800-63-4/sp800-63b.html
- NIST SP 800-207, Zero Trust Architecture: https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-207.pdf
- FIDO Alliance, passkeys: https://fidoalliance.org/passkeys/
- Microsoft, Windows Hello for Business FAQ: https://learn.microsoft.com/en-us/windows/security/identity-protection/hello-for-business/faq
- Lei 13.709/2018, LGPD: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm
- ESR, Gestão de Identidade e de Acesso: https://esr.rnp.br/seguranca/gestao-de-identidade-e-de-acesso/
- Agência Brasil, 16/04/2026, dado dos 81,2% pendente de validação: https://agenciabrasil.ebc.com.br/geral/noticia/2026-04/ia-acelera-desinformacao-e-ameaca-democracias-alerta-pesquisa
Deixe um comentário